
ULTIMILE STIRI
- CCR decide dacă Parlamentul va stabili data alegerilor locale Citeşte întreaga ştire: CCR decide dacă Parlamentul va stabili data alegerilor locale
- Fațada sanatoriului Marila din Oravița s-a prăbușit. Pacienții, mutați la un alt spital Citeşte întreaga ştire: Fațada sanatoriului Marila din Oravița s-a prăbușit. Pacienții, mutați la un alt spital
- Maria Liliana Oșca
- Filmari cu soprana Anda Louise Bogza
- Ani de Liceu
- Povesti de Succes – Sezon nou
Furnizorii de internet: Accesul la datele de trafic ale clientilor ar trebui sa se faca prin mandat judecatoresc, lucru care nu e specificat acum in Legea securitatii cibernetice
- “Intelegem unele ratiuni pentru care Serviciile ar dori sa aiba un acces mai rapid la anumite informatii, pentru ca nu este vorba de continut. Dar in continuare consideram ca tot un magistrat ar trebui sa se pronunte pentru a nu se crea posibilitatea unor abuzuri. Accesul la datele tehnice inseamna si acces la date personale daca asimilam adresa de IP cu o informatie considerata data personala. Aici este o mare discutie si pe plan mondial daca adresa IP alocata unui utilizator este o data personala sau nu. Cel mai bine ar fi ca accesul la datele respective, adica cererea lor catre un operator care pastreaza astfel de date, sa fie mandatata de un magistrat. Este mult mai bine pentru toata lumea pentru ca mai trece printr-un filtru si procedura respectiva intra sub supraveghere juridica”, a declarat pentru HotNews.ro Gheorghe Serban, directorul executiv al ANISP.
Acesta a mai explicat ca o parte din informatiile de trafic sunt retinute de mecanismele tehnice pentru ca fac parte din sistemul de comunicatii si in acelasi timp si operatorii pastreaza anumite log-uri pentru a face diverse diagnoze de trafic, pentru a raspunde unor clienti care fac reclamatii cu privire la anumite servicii.
- Cat de relevante sunt datele de trafic pentru viata personala
In 8 aprilie 2014, Curtea Europeana de Justitie (CEJ) a declarat drept nevalida Directiva UE privind stocarea datelor de trafic, motivand ca aceasta “reprezinta o imixtiune deosebit de grava in drepturile fundamentale la respectarea vietii private si la protectia datelor cu caracter personal”. Curtea explica si relevanta datelor de trafic pentru viata privata:
- “Curtea constata ca datele care trebuie pastrate permit, printre altele, (1) sa se cunoasca cu ce persoana si prin ce modalitate a comunicat un abonat sau un utilizator inregistrat, (2) sa se determine durata comunicarii, precum si locul de unde aceasta a avut loc si (3) sa cunoasca frecventa comunicatiilor abonatului sau a utilizatorului inregistrat cu anumite persoane intr-o perioada determinata. Aceste date, considerate in ansamblul lor, pot furniza indicatii precise cu privire la viata privata a persoanelor ale caror date sunt pastrate, cum sunt obiceiurile din viata cotidiana, locurile de sedere permanente sau temporare, deplasarile zilnice sau alte tipuri de deplasari, activitatile desfasurate, relatiile sociale si mediile sociale frecventate.
De ce Serviciile de Informatii isi doresc validarea Legii Securitatii cibernetice de catre Curtea Constitutionala
Serviciul Roman de Informatii (SRI) a iesit duminica, 18 ianuarie, sa explice faptul ca “Legea Securitatii cibernetice, asa cum a fost adoptata de Parlamentul Romaniei, nu permite institutiilor statului accesul la date care tin de viata privata a persoanelor, fara autorizarea prealabila a unui judecator. Din aceasta perspectiva, consideram ca temerile, speculatiile si acuzatiile manifestate in spatiul public sunt lipsite de orice fundament real”.
Legea securitatii cibernetice va fi dezbatuta miercuri, 21 ianuarie, de Curtea Constitutionala, dupa ce mai multi deputati apartinand grupului parlamentar PNL au facut o sesizare de neconstitutionalitate.
De notat ca nicaieri in lege (vezi ducomentul atasat) nu apare cuvantul mandat sau cel de judecator.
Accesul la datele furnizorilor de comunicatii este reglementat intr-un singur loc – in articolul 17 alineatul (1) din aceasta Lege care va fi dezbatuta miercuri, 21 ianuarie, de Curtea constitutionala, dupa ce mai multi deputati apartinand grupului parlamentar PNL au facut sesizare de neconstitutionalitate.
Art 17 (1) din Legea Securitatii Cibernetice prevede ca detinatorii de infrastructuri cibernetice au o serie de responsabilitati, printre care:
- a) Sa acorde sprijinul necesar, la solicitarea motivata a Serviciului Roman de Informatii, Ministerului Apararii Nationale, Ministerului Afacerilor Interne, Oficiului Registrului National al Informatiilor Secrete de Stat, Serviciului de Informatii Externe, Serviciului de Telecomunicatii Speciale, Serviciului de Protectie si Paza, CERT-RO si ANCOM, in indeplinirea atributiilor ce le revin acestora si sa permita accesul reprezentantilor desemnati in acest scop la datele detinute, relevante in contextul solicitarii”.
Societatea civila a reactionat imediat:
- “Asta inseamna ca oricare din aceste institutii, daca are o solicitare motivata, ar trebui sa fie lasata sa aiba acces la datele detinute. Cine stabileste daca aceasta solicitare este suficient de motivata si daca datele sunt relevante? De ce nu un judecator, asa cum prevede acum Codul de procedura penala (art 138 si 140)”
Cum explica SRI datele la care poate avea acces fara mandat judecatoresc
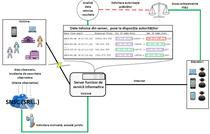
SRI a venit cu urmatoarele precizari legate de datele pe care le poate accesa fara mandat judecatoresc:
- “Potrivit art.17 al acestei legi, doar detinatorii de infrastructuri cibernetice (nu persoane fizice detinatoare de echipamente IT&C – computere, tablete, smartphone etc.) au responsabilitatea de a pune la dispozitia autoritatilor competente (la solicitare motivata) exclusiv date tehnice, cum ar fi indicatorii ce descriu activitatile desfasurate la nivelul sistemelor de operare (log-uri), cu privire la amenintarea (atac cibernetic, incident de securitate etc.) care face obiectul solicitarii.
- Ulterior, daca din evaluarea datelor tehnice obtinute preliminar, care restrang campul de investigatie, rezulta necesitatea extinderii cercetarii asupra unor echipamente implicate in agresiunea cibernetica si care pot fi asociate in mod absolut concret unor persoane determinate, accesul la aceste echipamente se va realiza numai in baza unei autorizari eliberate de judecator (conform prezentarii grafice alaturate, care prezinta schematic modul de parcurgere a etapelor investigative).
- Asadar, subliniem in mod responsabil ca accesul autoritatilor competente la un anume echipament IT (computer, tableta, smartphone etc.), respectiv la datele cu caracter privat stocate pe acestea, care presupune restrangerea exercitiului unor drepturi sau libertati fundamentale, se poate realiza exclusiv in baza unei autorizatii eliberate de judecator.
- In acelasi context, in raport cu criticile legate de absenta din corpul legii a unor garantii suplimentare privind respectarea drepturilor omului, mentionam faptul ca procedura autorizarii accesului autoritatilor competente la date de continut sau cu caracter personal este deja reglementata, atat in codul de procedura penala, cat si in legea securitatii nationale, recent modificate in acord cu cele mai inalte standarde in materie de protectia drepturilor omului, iar preluarea lor repetata in continutul mai multor legi este in contradictie cu norme imperative de tehnica legislativa”.
In legatura cu graficul prezentat de SRI se impune precizat ca sintagma: “solicitare motivata, avizata juridic” nu se regaseste nicaieri in Legea Securitatii Cibernetice.
- ONG-urile: Accesul, fara autorizarea unui judecator, la orice date informatice, nu indeplineste criteriul apararii efective a dreptului la protectia vietii privat
Legea nu precizeaza clar nici aria de date care pot fi solicitate si tocmai acest lucru reclama si ONG-urile si furnizorii de internet.
Asociatia pentru Apararea Drepturilor Omului in Romania – Comitetul Helsinki (APADOR-CH) si Asociatia pentru Tehnologie si Internet (ApTI), sustinute de alte 11 ONG-uri, au depus luni, 19 ianuarie, la Curtea Constitutionala un demers de tipul amicus curiae prin care sustin obiectia de neconstitutionalitate ridicata de Grupul Parlamentar al PNL, cu privire la Legea 580/2014, a securitatii cibernetice. ONG-urile sustin ca “articolul 17(1) din legea criticata, prin care noua institutii publice au acces, fara autorizarea unui judecator, la orice date informatice, nu indeplineste criteriul apararii efective a dreptului la protectia vietii private”.
- “Terminologia articolului 17 (1) ne indica ca se vorbeste de orice date detinute de catre persoanele juridice de la art. 2. In mod logic este vorba despre date informatice, care sunt definite de Codul de procedura penala:
- Art. 138 (5) Prin date informatice se intelege orice reprezentare de fapte, informatii sau concepte sub o forma adecvata prelucrarii intr-un siste m informatic, inclusiv un program capabil sa determine executarea unei functii de catre un sistem informatic.
- SRI a intervenit (desi nu are nicio competenta de interpretare normativa) dupa adoptarea legii pentru a ‘explica’ termenul de ‘date’. Insa conform principiul “Ubi lex non distinguit, nec nos distinguere debemus” nediferentierea tipurilor de date la care se refera legea ne determina sa consideram ca in lege este vorba de toate tipurile de date informatice posibile, deci inclusiv:
- Date cu privire la continutul comunicatiei (de ex. ce a spus Ion Popescu intr-un email);
- Date de trafic ale furnizorilor de comunicatii electronice, (de ex. la ce ora a trimis Ion Popescu un email) situatie deja considerata in Curtea Constitutionala in deciziile 1258/2009 si 440/2014;
- Date tehnice (care pot fi si date de trafic) ale unor alti furnizori, dar care pot fi si date personale (de ex. adresa de IP sau de email a unui abonat la un serviciu online);
- Date tehnice ale unor furnizori care nu sunt date personale (de ex. data si ora la care un site web a fost infectat sau lacuna de securitate folosita la un atac).
- Nediferentierea cel putin intre aceste tipuri de date face textul legii criticate extrem de vag. De altfel nici macar comunicatul SRI mai sus mentionat nu reuseste sa distinga in exemplul dat de ei intre date personale (adresa de IP) si date pur tehnice”, se mai arata in sesizarea de tip amicus curiae.
- Principala problema a Serviciilor de Informatii si a organelor judiciare: Nu au temei legal pentru a mai accesa nici datele de facturare la telefonie si internet
Serviciile de Informatii si organele judiciare au intr-adevar o problema serioasa din punct de vedere legislativ care le limiteaza instrumentele de interventie in cazul unor atacuri asupra sigurantei nationale.
Problema a venit din respingerea de catre Curtea Constitutionala a Legii 82/2012 privind retinerea pentru 6 luni a tuturor datelor de trafic ale utilizatorilor de telefonie si internet din Romania – asa numita Lege Big Brother.
Legiuitorii au facut atat de prost aceasta lege, pentru a permite accesul SRI si al altor servicii de informatii, fara un mandat judecatoresc, la datele stocate de operatorii telecom, incat respingerea Legii a lasat Serviciile si organele judiciare atat fara posibilitatea legala de a mai accesa datele retinute 6 luni in baza acestei legi cat si datele retinute de catre furnizori pentru facturare, plati pentru interconectare ori in alte scopuri comerciale (n.a datele de trafic), pe care sa le foloseasca in cadrul activitatilor de prevenire, de cercetare, de descoperire si de urmarire penala a infractiunilor grave sau pentru rezolvarea cauzelor cu persoane disparute ori pentru punerea in executare a unui mandat de arestare sau de executare a pedepsei.


